Защита hAuth

lexabubu

Выдающийся
Участник
Старожил I степени
Сообщения
135
Розыгрыши
0
Решения
1
Репутация
0
Реакции
26
Баллы
1 345
Хроники
  1. Interlude
Всем привет!
Столкнулся с такой проблемой, айпишник попадает в чёрный список моего hAuthD сервера.

Screenshot_81.webp

Я всё перерыл - не нахожу подобных списков. Ни в дллке что лежит рядом, ни в базе, ни где вообще. Есть очень подходящий файлик "Black_IPs.txt" но в нём ничего нет))))
Может есть умные люди которые укажут где смотреть список блеклистов. Ну всё перерыл.

я так понимаю у меня заблокирован какой то юзер который заходил с таким айпишником судя по логам. (пойду посмотрю пока)

===upd
не нашел юзеров с признаками блокировки

ps: прошу админов сменить название темы на "hAuthD - черный список айпи адресов" спасибо.
 
Последнее редактирование:
Всем привет!
Столкнулся с такой проблемой, айпишник попадает в чёрный список моего hAuthD сервера.
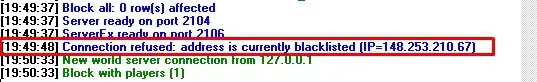
Посмотреть вложение 94032

Я всё перерыл - не нахожу подобных списков. Ни в дллке что лежит рядом, ни в базе, ни где вообще. Есть очень подходящий файлик "Black_IPs.txt" но в нём ничего нет))))
Может есть умные люди которые укажут где смотреть список блеклистов. Ну всё перерыл.

я так понимаю у меня заблокирован какой то юзер который заходил с таким айпишником судя по логам. (пойду посмотрю пока)

===upd
не нашел юзеров с признаками блокировки

ps: прошу админов сменить название темы на "hAuthD - черный список айпи адресов" спасибо.
Вполне возможно что это встроенный блок по определенному правилу if, либо айпишники хранятся в базе( но не факт )
 
Вполне возможно что это встроенный блок по определенному правилу if, либо айпишники хранятся в базе( но не факт )
перерыл всю базу - ничего нет.
в файлах тоже ничего нет. я ща сдохну))))))))) какой то бред

до этого у меня была версия v 1.0.0 а сейчас поставил 2.7.0 - проблема осталась)))))))))))))))
 
Последнее редактирование модератором:
Всем привет!
Столкнулся с такой проблемой, айпишник попадает в чёрный список моего hAuthD сервера.

Посмотреть вложение 94032

Я всё перерыл - не нахожу подобных списков. Ни в дллке что лежит рядом, ни в базе, ни где вообще. Есть очень подходящий файлик "Black_IPs.txt" но в нём ничего нет))))
Может есть умные люди которые укажут где смотреть список блеклистов. Ну всё перерыл.

я так понимаю у меня заблокирован какой то юзер который заходил с таким айпишником судя по логам. (пойду посмотрю пока)

===upd
не нашел юзеров с признаками блокировки

ps: прошу админов сменить название темы на "hAuthD - черный список айпи адресов" спасибо.
Попробуй выключить AntiDOS и перезапусти серв, если у пользователя кривой клиент он шлет кривые пакеты и его сразу блеклистит.

- тут исходники можешь как раз посмотреть, там в aggr пишет временные заблокированные айпишники
 
Попробуй выключить AntiDOS и перезапусти серв, если у пользователя кривой клиент он шлет кривые пакеты и его сразу блеклистит.

- тут исходники можешь как раз посмотреть, там в arrgs пишет временные заблокированные айпишники
выключал и ддос и брут, всё бестолку =)
за исходники спасибо сейчас копну в них
==upd
один и тот же клиент то пускает то не пускает. точнее, не пускает под конкретным прокси, а под другим пускает. у меня на проекте разделение трафика через геоднс идет,и вот одна из проксей выдаёт такие чудеса.
 
Последнее редактирование:
выключал и ддос и брут, всё бестолку =)
за исходники спасибо сейчас копну в них
==upd
один и тот же клиент то пускает то не пускает. точнее, не пускает под конкретным прокси, а под другим пускает. у меня на проекте разделение трафика через геоднс идет,и вот одна и проксей выдаёт такие чудеса.
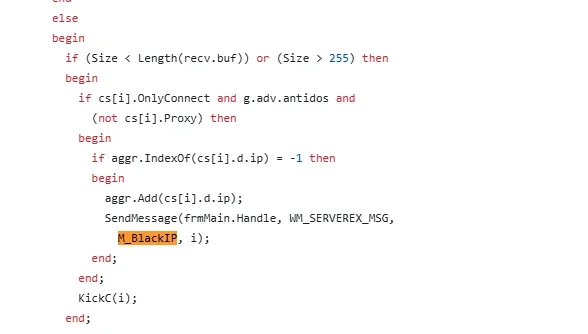
Вы читать умейте ? Еще раз объясняю, в код исполняемого файла/бинарник встроена проверка if(условие) блок
вот 1772742990237.webp
 
Вы читать умейте ? Еще раз объясняю, в код исполняемого файла/бинарник встроена проверка if(условие) блок
вот Посмотреть вложение 94036
IP 148.253.210.67 был динамически заблокирован системой защиты от DoS-атак hAuthD из-за отправки некорректного пакета. IP находится в списке aggr (в памяти сервера), а не в файле Black_IPs.txt.

Что произошло:

1. Клиент с IP 148.253.210.67 отправил пакет с некорректным размером
2. Сработала защита AntiDoS = 1 из конфига
3. IP был добавлен в runtime список aggr
4. При добавлении отправилось сообщение "Connection refused: address is currently blacklisted"
5. Теперь все последующие подключения молча отклоняются


да и у меня исходников не было, вот только Davidrofl подсказал где взять
Если уметь читать, то и исходники не нужны будут ! А тем более еще копипасту от LLM скидывать .
 
Вы читать умейте ? Еще раз объясняю, в код исполняемого файла/бинарник встроена проверка if(условие) блок
вот Посмотреть вложение 94036
Ии очень хорошо помогает в анализе кода, быстрее чем человек, информативнее.

То что предложили вы, это огромное спасибо. Но это не решает проблему. Проблема походу дела в том, что трафик модифицирован и до сервера доходит не совсем то, что нужно. Как для прокси, просят изначально 06 00 и айпишник.

Щас пойду спать, утром продолжу разбор.
Ну ты и тупой...
Там же ясно видно что есть отдельный параметр который вынесен в конфиг, g.adv.antidos его отключаешь и проверки не будет.
 
Увидел плашку"защита", думал ща зайду и наконец-то увижу, что кто додумался свою защиту запилить, а тут такое👽
 
Ну ты и тупой...
Там же ясно видно что есть отдельный параметр который вынесен в конфиг, g.adv.antidos его отключаешь и проверки не будет.
ну я изначально не программист, но...
тупой здесь очевидно ты :) потому что ты видимо программист. но тупой не по тому что программмист, а по тому что ты хуевый программист.
если ты копнешь в код глубже, ты узнаешь что твоя проверка не решает словом нихуя. а точнее, проверка не одна. и условия вплоть до размера пакета и наличие у него определенных данных.

более того, проснись, ты обосрался, я написал, если я убираю антиддос и антибрут а судя по твоей проверке у меня все должно заработать. так вот уважаемый, нихуя там не работает.

ну и в итоге мой ИИ помог мне больше чем конкретно ты.

Дело было в том что пакеты которые прилетают должны иметь определенный размер и состав.

При этом всем одна прокся может нормально проксировать, а другая нет. (возможно провайдеры, ркны и прочая муть а может и сам сервер прокси такой).
Проблема решена частично. Частично по тому что медленно. Lua + nginx не очень для проксирования гейм серверов, пойду копать про HAProxy + send proxy

Пока минимальное решение - с помощью такого правила для nginx. Это уже работает и есть понимание куда двигаться дальше.

Код:
stream {

    upstream l2_backend {
        server 127.0.0.1:7777;
    }

    server {
        listen 2106;

        preread_by_lua_block {

            local sock = ngx.req.socket(true)

            local ip = ngx.var.remote_addr

            local a,b,c,d = ip:match("(%d+)%.(%d+)%.(%d+)%.(%d+)")

            local packet = string.char(
                0x06,0x00,
                tonumber(a),
                tonumber(b),
                tonumber(c),
                tonumber(d)
            )

            sock:send(packet)
        }

        proxy_pass l2_backend;
    }
}
 
Последнее редактирование модератором:
Оскорбление пользователей
ну я изначально не программист, но...
тупой здесь очевидно ты :) потому что ты видимо программист. но тупой не по тому что программмист, а по тому что ты хуевый программист.
если ты копнешь в код глубже, ты узнаешь что твоя проверка не решает словом нихуя. а точнее, проверка не одна. и условия вплоть до размера пакета и наличие у него определенных данных.

более того, проснись, ты обосрался, я написал, если я убираю антиддос и антибрут а судя по твоей проверке у меня все должно заработать. так вот уважаемый, нихуя там не работает.

ну и в итоге мой ИИ помог мне больше чем конкретно ты.

Дело было в том что пакеты которые прилетают должны иметь определенный размер и состав.

При этом всем одна прокся может нормально проксировать, а другая нет. (возможно провайдеры, ркны и прочая муть а может и сам сервер прокси такой).
Проблема решена частично. Частично по тому что медленно. Lua + nginx не очень для проксирования гейм серверов, пойду копать про HAProxy + send proxy

Пока минимальное решение - с помощью такого правила для nginx. Это уже работает и есть понимание куда двигаться дальше.

Код:
stream {

    upstream l2_backend {
        server 127.0.0.1:7777;
    }

    server {
        listen 2106;

        preread_by_lua_block {

            local sock = ngx.req.socket(true)

            local ip = ngx.var.remote_addr

            local a,b,c,d = ip:match("(%d+)%.(%d+)%.(%d+)%.(%d+)")

            local packet = string.char(
                0x06,0x00,
                tonumber(a),
                tonumber(b),
                tonumber(c),
                tonumber(d)
            )

            sock:send(packet)
        }

        proxy_pass l2_backend;
    }
}
ну ты и дибил, ты ничего не убрал, ты даже не понимашь что ты делаешь ...
удачи
 
ну ты и дибил, ты ничего не убрал, ты даже не понимашь что ты делаешь ...
удачи
какой же ты агрессивный!)
почему ты думашь что не понимаю?
Ну смотри я уже зашел в игру и не наблюдаю никаких проблем.
При этом всем мне не пришлось отключать антибрут и антидос.
Сейчас переделаю на HAProxy отпишусь по результатам задержек.
 
какой же ты агрессивный!)
почему ты думашь что не понимаю?
Ну смотри я уже зашел в игру и не наблюдаю никаких проблем.
При этом всем мне не пришлось отключать антибрут и антидос.
Сейчас переделаю на HAProxy отпишусь по результатам задержек.
Через HAProxy не должно быть задержек
 
Оставил все на nginx. все прекрасно проксируется. были проблемы с заходом человека из Украины но и эту проблему решил)))) решил тем что в базе указан был рф айпишник в таблице dbo.server ))

Всем спасбио ребята, вы лучшие, и даже LightFusion спасибо тебе, ты сыграл не маленькую роль :)
 
в nginx и haproxy есть режим проксирования raw трафика, возможно он поможет
 
в nginx и haproxy есть режим проксирования raw трафика, возможно он поможет
вообще как я понял у haproxy нет адекватной возможности модифицировать трафик. (ну если верить тому что пишут). через nginx все сделал - работает на ура))))) я доволен, все довольны)))) решение выше.
 
вообще как я понял у haproxy нет адекватной возможности модифицировать трафик. (ну если верить тому что пишут). через nginx все сделал - работает на ура))))) я доволен, все довольны)))) решение выше.
А зачем модфицировать трафик? Его же нужно передать в ровно том содержимом, которое и было.
 
А зачем модфицировать трафик? Его же нужно передать в ровно том содержимом, которое и было.
если бы я понимал более тонко я бы ответил. но в данном случае без добавления данных в пакеты - соединение не проходит
 
Назад
Сверху Снизу