Как заинжектитится в l2.bin, какой метод обхода?

alex.pro

Единомышленник
Участник
Сообщения
164
Розыгрыши
0
Репутация
-33
Реакции
49
Баллы
145
Оверпостинг
Задался вопросом.. нужно заинжектить linext.dll, начал было писать инжект..
C++:
PROCESS_INFORMATION pi; // здесь банально Pointer to PROCESS_INFORMATION structure из CreateProcess

// ....

SIZE_T bytesToWrite = (dllPath.size() + 1) * sizeof(wchar_t);

LPVOID remoteBuf = VirtualAllocEx(
    pi.hProcess,
    NULL,
    bytesToWrite,
    MEM_COMMIT | MEM_RESERVE,
    PAGE_READWRITE);

WriteProcessMemory(
        pi.hProcess,
        remoteBuf,
        dllPath.c_str(),
        bytesToWrite,
        NULL);

HMODULE hKernel32 = GetModuleHandleW(L"kernel32.dll");
FARPROC pLoadLibraryW = GetProcAddress(hKernel32, "LoadLibraryW");

HANDLE hRemoteThread = CreateRemoteThread(
    pi.hProcess,
    NULL,
    0,
    (LPTHREAD_START_ROUTINE) pLoadLibraryW,
    remoteBuf,
    0,
    NULL);

В итоге получил пинка на уровне CreateRemoteThread процесс помирает. защита от инжекторов? не пойму пока
p.s. кажется либо зависимости типа msvcp Runtime библиотек и пр.. сложно сказать без исходников на это чудо

Тему видимо пока можно будет прикрыть)) Пинков я наполучал и в ollyDbg. Думал какой я крутой хакер, сейчас залезу на все готовое.. По факту оказывается L2 боится отладичика как черта) При мальшейшем пчихе с его строны клиент игры тупо закрывается. Еще мне почему то кажется, что в engine.dll вообщне нет константы 2106 для хроник HF.. или я что-то еще не догоняю просто :\

Пойду ковырять другое решение. Тема оказалась довольно интересной.
Не думал, что сложные вещи, могуть быть таким интересными.

Одного я еще не понял. Что значит снять темиду :ROFLMAO: Звучит так, словно набрал номер и снял..
Но, что то подсказывает мне, что не все так просто..
 
Последнее редактирование:
Тему видимо пока можно будет прикрыть)) Пинков я наполучал и в ollyDbg. Думал какой я крутой хакер, сейчас залезу на все готовое.. По факту оказывается L2 боится отладичика как черта) При мальшейшем пчихе с его строны клиент игры тупо закрывается. Еще мне почему то кажется, что в engine.dll вообщне нет константы 2106 для хроник HF.. или я что-то еще не догоняю просто :\

Пойду ковырять другое решение. Тема оказалась довольно интересной.
Не думал, что сложные вещи, могуть быть таким интересными.

Одного я еще не понял. Что значит снять темиду :ROFLMAO: Звучит так, словно набрал номер и снял..
Но, что то подсказывает мне, что не все так просто..
 
что по итогу то? получилось? из твоих сообщений не понятно, ты вроде пишешь про HF, а в соседней теме про Interlude, на чем инжектить пытаешься? еще можешь переименовать DLL-ку в entry.dll и закинуть в папку system, оно при запуске клиента автоматом заинжектится
 
что по итогу то? получилось? из твоих сообщений не понятно, ты вроде пишешь про HF, а в соседней теме про Interlude, на чем инжектить пытаешься? еще можешь переименовать DLL-ку в entry.dll и закинуть в папку system, оно при запуске клиента автоматом заинжектится
1772192449947.webp
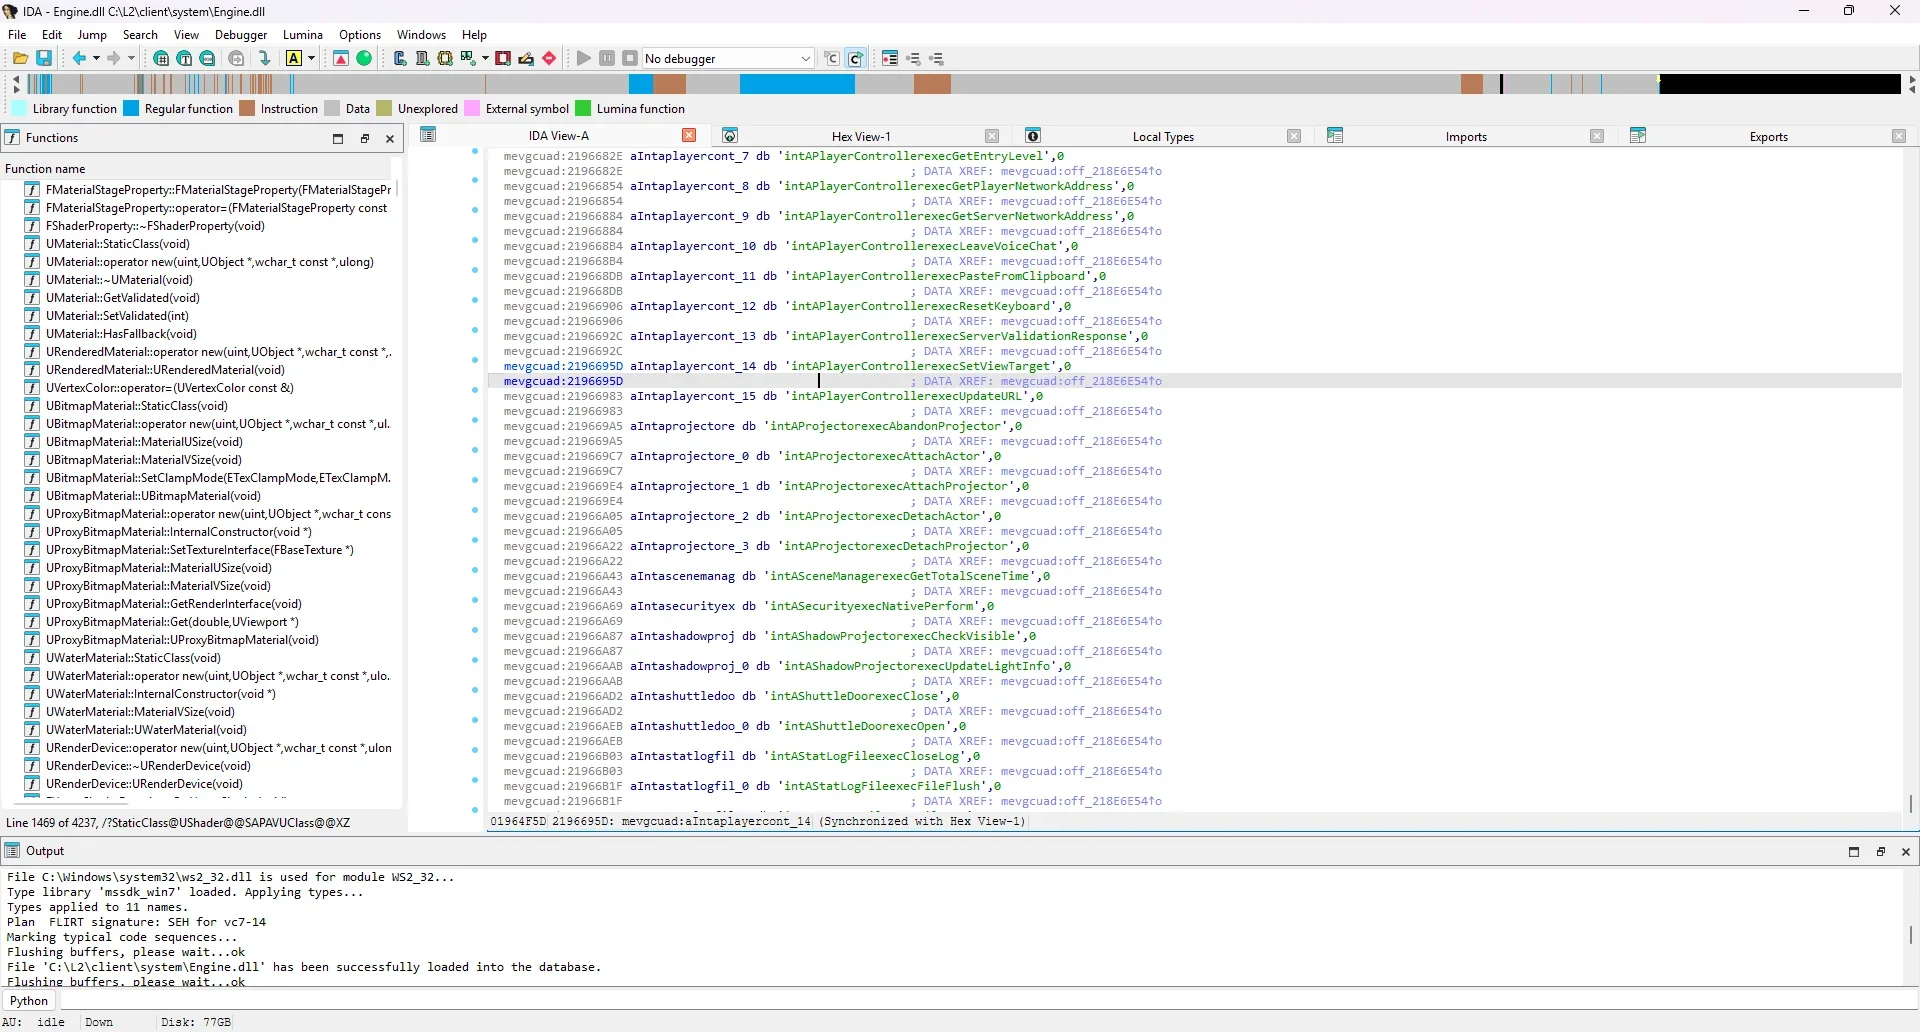
видимо сегодня закончится этим :cautious::ROFLMAO: (а я всего лишь хотел порт сменить с 2106 на 2108, зато узнал много чего нового ;=)
 
Посмотреть вложение 93919
видимо сегодня закончится этим :cautious::ROFLMAO: (а я всего лишь хотел порт сменить с 2106 на 2108, зато узнал много чего нового ;=)
Где то в шаре был исходный код на ассемблере для смены порта в engine.dll, найди закинь в иишку все растолкует тебе.
 
Где то в шаре был исходный код на ассемблере для смены порта в engine.dll, найди закинь в иишку все растолкует тебе.
я видел где то тут в шаре тоже! Видимо ты про него и говоришь. Спасибо, что напомнил! Я забыл уже про него. Когда читал, не мог въехать почему все по офсетам да памяти. Теперь же после погружения в тему с дебагерами - понимание приходит =)
 
Тему видимо пока можно будет прикрыть)) Пинков я наполучал и в ollyDbg. Думал какой я крутой хакер, сейчас залезу на все готовое.. По факту оказывается L2 боится отладичика как черта) При мальшейшем пчихе с его строны клиент игры тупо закрывается. Еще мне почему то кажется, что в engine.dll вообщне нет константы 2106 для хроник HF.. или я что-то еще не догоняю просто :\

Пойду ковырять другое решение. Тема оказалась довольно интересной.
Не думал, что сложные вещи, могуть быть таким интересными.

Одного я еще не понял. Что значит снять темиду :ROFLMAO: Звучит так, словно набрал номер и снял..
Но, что то подсказывает мне, что не все так просто..
Темида-защита, которую корейцы использовали, чтобы защитить свои файлы от лишних глаз. Длл под темидой будет в дизассемблере выглядеть очень ужасно и непонятно, поэтому ее нужно убирать. Благо, это делается достаточно просто, и тебе как раз скинули гайд по снятию гг и темиды
 
Благо, это делается достаточно просто
Это где ты просто снять темиду хочешь? В ручном режиме?) Без глубоких знаний и понимания ASM :\ Скриптов я еще не видел готовых. Даже после снятия её скриптами там нужно дофига делов. Её мало просто снять, нужно потом вычистить весь мусор от нее и восстановить таблицы импортов и структуры. Удачи.. чел с нуля вникал, 9 часов её снимал. Ты либо не снимал вообще, либо я чего-то не знаю (а я ваще нифига не знаю по это части). Надеюсь у меня она снята, ибо это будет боль...
 
Это где ты просто снять темиду хочешь? В ручном режиме?) Без глубоких знаний и понимания ASM :\ Скриптов я еще не видел готовых. Даже после снятия её скриптами там нужно дофига делов. Её мало просто снять, нужно потом вычистить весь мусор от нее и восстановить таблицы импортов и структуры. Удачи.. чел с нуля вникал, 9 часов её снимал. Ты либо не снимал вообще, либо я чего-то не знаю. Надеюсь у меня она снята, ибо это будет боль...
хм, можно ее и не снимать а работать с памятью, пишешь хук и радуешься. А если снял темиду, то просто можно через Hex поменять порт)
 

Neo`

Баллов: 1
хоть ты мне и не нравишься, но ты крутой )

alex.pro

Баллов: 1
Поддерживаю)
снял темиду, то просто можно через Hex поменять порт
вот и я к такому выводу пришел, верная стратегия на первых взгляд.
не снимать а работать с памятью
пока рано ;=) хотя.. тот исходник, про который ты говоришь (про который я уже 2й раз забыл) может помочь в этом)

P.S. Вот что за кореец это сделал, с одной стороны он замутил полный гемморой с портом под темидой) С другой мотивировал всех её ломать. Мне кажется это настоящий блин корейский был хакер, со своей корейской философией..
 
вот и я к такому выводу пришел, верная стратегия на первых взгляд.

пока рано ;=) хотя.. тот исходник, про который ты говоришь (про который я уже 2й раз забыл) может помочь в этом)
Если работать с памятью то тот исходник не поможет. Вот пример хука памяти который работает даже с АА
Посмотреть вложение bandicam 2026-02-27 16-07-52-702.mp4
 
Вот пример хука памяти
так мне нужно для этого знать где в таблице нужный указатель. Я ваще о таком еще не думал даже))
изначально я видимо шел по этому пути.
Я так понимаю, тот кейс с попыткой заинжектить либу linext.dll, делала как раз то о чем ты говоришь. Исходников на нее нету, но по логике она вполне может перехватывать connect.

Я хотел сделать это через OllyDBG, в момент connect, чтобы найти этот JMP. Но клиент начал руинится при малейшем вздохе отладчика. Потом я подумал сделать runtime dump, но переключился на темиду. Хз почему, не помню уже.. На самом деле не хотел, просто я добрался до Hex-Rays IDA Pro, ибо обычный поиск в HxD мне не дал результатов :\
 
Последнее редактирование:
Это где ты просто снять темиду хочешь? В ручном режиме?) Без глубоких знаний и понимания ASM :\ Скриптов я еще не видел готовых. Даже после снятия её скриптами там нужно дофига делов. Её мало просто снять, нужно потом вычистить весь мусор от нее и восстановить таблицы импортов и структуры. Удачи.. чел с нуля вникал, 9 часов её снимал. Ты либо не снимал вообще, либо я чего-то не знаю (а я ваще нифига не знаю по это части). Надеюсь у меня она снята, ибо это будет боль...

Даже без дополнительной чистки оно будет работать. А еще, ты можешь на тот же дебагер накатить плагин Scylla Hide, и использовать его для того, чтобы дебажить игру даже под темидой. Ну и найти для хфа чистые dll не составит труда, это популярный клиент
 

alex.pro

Баллов: 1
Спасибо! Очень информативно и самое главное лягло куда надо..
аже без дополнительной чистки оно будет работать.
Я хочу попробовать ради интереса. Сегодняшняя проблема была, на самом деле, в непонятной библиотеке. Клиент, который достался мне с первого попавшегося сайта, содержал библиотеку в 5 раз тяжелее обычной и весь асм в нем был изковеркан. Именно по этому я и не мог ни заинжектить нормально, ни найти этот приславутый hex. Короче.. сейчас разобрался уже. Dara помог, закинул мне норм патч чистый. Там естественно все заработало. И теперь я наконец смог кое-что понять, и вскоре буду пробовать работать с клиентом ;=) Всем кто помог огромное спасибо. Сегодня мною был собран достаточно большой объем информации.
 
Назад
Сверху Снизу